Guide de sécurité Microsoft 365
Preuves de sécurité Microsoft 365 pour les cabinets d'avocats
Un associé directeur a besoin de plus que d’être rassuré sur la sécurité informatique de l’entreprise. Déterminez qui peut accéder à la correspondance et aux documents, comment les instructions de paiement sont vérifiées et quelles preuves soutiennent la position de l'entreprise. CyberProva peut aider à organiser les résultats sélectionnés de Microsoft 365 au sein de cet examen plus large.
Publié · Dernière révision · Par CyberProva
Exécutez votre évaluation gratuite de la sécurité Microsoft 365Aucune carte requise · Connexion Microsoft 365 en lecture seule en option
Vérifier qui peut accéder aux informations sur le sujet
Les documents de litige peuvent être déplacés entre un système de gestion de cas, une messagerie électronique et des emplacements Microsoft 365 partagés. Un paramètre au niveau du locataire n'établit pas qui peut accéder à chaque affaire ni si une restriction éthique est appliquée.
- Identifiez où la correspondance et les documents sont stockés et qui administre chaque service.
- Demandez un examen d'accès daté couvrant le personnel d'assistance, les suppléants, les consultants, les invités externes et les comptes des fournisseurs, le cas échéant.
- Demandez à l’équipe responsable d’examiner les liens de partage et l’accès à un échantillon approprié d’emplacements de sujets restreints.
- Enregistrez les actions de suppression d’accès lors des départs du personnel ou des transferts de dossiers sans collecter de documents clients inutiles.
Traiter les instructions de paiement comme un contrôle distinct
Les ressources en matière de cybercriminalité du SRA décrivent des fraudes impliquant des instructions de paiement altérées. Il est utile de revoir la protection des comptes, mais votre entreprise doit également établir comment le personnel vérifie les instructions et signale les écarts.
- Demandez des preuves d’application de l’AMF et d’accès administrateur pour les comptes utilisés dans les communications avec les clients et les finances.
- Demandez au fournisseur informatique d'examiner les règles de transfert pertinentes et les problèmes d'accès inhabituels.
- Passez en revue la procédure de confirmation des coordonnées bancaires modifiées à l'aide d'informations de contact établies et vérifiées de manière indépendante.
- Discutez d'un exemple de processus rédigé avec le responsable des finances ou de la conformité ; n'utilisez pas de score de paramètres pour approuver un transfert.
Donnez aux partenaires une discussion claire sur les preuves
Séparez les observations de paramètres confirmés, les preuves acceptées par le cabinet et les questions qui restent ouvertes. Expliquez quels services aux clients pourraient être affectés et quelle décision les partenaires doivent prendre.
- Gardez la portée de l’évaluation et les exclusions visibles à côté du rapport.
- Identifiez toutes les preuves de récupération nécessaires pour le courrier électronique, le stockage de documents et le service de gestion de cas distinct.
- Convenez de qui obtiendra les enregistrements manquants ou mettra en œuvre les changements et quand les résultats seront examinés.
- Utilisez les ressources de la SRA et du Barreau avec les conseillers responsables du cabinet lorsque vous envisagez des obligations professionnelles plus larges.
Comment Lexcel s'adapte à la gestion des risques et de l'information
Lexcel est la marque de qualité de gestion de la pratique du Barreau, couvrant des domaines tels que la gestion des risques et de l'information. Une entreprise cherchant ou conservant une accréditation peut utiliser des dossiers de contrôle datés dans le cadre de sa revue de direction plus large ; une évaluation CyberProva ne constitue pas une accréditation Lexcel ni une cybercertification générale.
- Demandez à la personne responsable de Lexcel de mapper les preuves pertinentes à la norme actuelle et aux politiques de l'entreprise.
- Conservez les enregistrements de formation, de traitement des informations, de fournisseurs et de processus d'incident ainsi que les observations techniques.
- Utilisez le processus d'accréditation et les conseillers appropriés pour établir ce que l'entreprise doit démontrer.
Sécurité du RGPD au Royaume-Uni : mesures techniques et organisationnelles
Les directives de sécurité de l'ICO associent les mesures techniques et organisationnelles appropriées au risque, à la confidentialité, à l'intégrité, à la disponibilité, à la récupération et aux tests. Pour une entreprise traitant des informations personnelles, les preuves de paramètres constituent un élément d’entrée dans cet examen. L'ICO marque actuellement ces orientations comme étant en cours de révision ; vérifiez sa dernière publication lors de son application.
- Examinez les risques liés au traitement réel et aux flux d'informations de l'entreprise avec le responsable de la protection des données.
- Conservez les preuves des examens d’accès, des procédures du personnel, des tests de récupération et des améliorations de suivi.
- Ne considérez pas le score d'un locataire comme une preuve de conformité au RGPD britannique ou de secret professionnel.
L’argent des clients et les règles des comptes SRA
Pour les entreprises relevant de leur champ d'application, les règles des comptes SRA traitent de la gestion de l'argent des clients et des retraits dûment autorisés et supervisés. Les paramètres Entra ou Exchange ne peuvent à eux seuls établir la conformité à ces exigences.
- Demandez aux responsables des finances et de la conformité d'examiner les contrôles appropriés aux transactions de l'entreprise.
- Conserver des enregistrements proportionnés et expurgés de l’autorisation de paiement, de la vérification et de la supervision indépendantes.
- Séparez une observation technique relative à la protection du compte d'une conclusion concernant un retrait particulier ou la conformité aux règles comptables de l'entreprise.
Où vérifier cela dans Microsoft 365
Demandez à votre administrateur autorisé d'inspecter ces zones pour les comptes, services et appareils concernés. Il s'agit d'emplacements de révision, et non d'instructions permettant de modifier les paramètres sans plan.
AMF : Conditional Access ou Security Defaults
Centre d'administration Microsoft Entra : Entra ID > Conditional Access > Stratégies ; Entra ID > Présentation > Propriétés > Paramètres de sécurité par défaut ; Méthodes d'authentification > Activité pour les rapports d'inscription.
Conditional Access nécessite l'Entra ID P1 ou P2 ; Business Premium inclut P1. Security Defaults est disponible avec Entra Free et constitue une ligne de base alternative, et non une couche supplémentaire à activer avec Conditional Access.
Accès administrateur : rôles Entra et PIM
Centre d'administration Microsoft Entra : Entra ID > Rôles et administrateurs pour les affectations actuelles ; Gouvernance des identifiants > Gestion des identités privilégiées pour les paramètres d'accès et d'activation éligibles sous licence.
PIM a besoin d'Entra ID P2 ou d'Entra ID Governance pour les utilisateurs concernés. Il n'est pas inclus simplement parce qu'un locataire possède Business Premium/P1. La préparation à l’accès d’urgence nécessite un examen humain.
Transfert d'e-mails externes : Exchange Online
Centre d'administration Exchange : Destinataires > Boîtes aux lettres > Transfert de boîte aux lettres, plus Flux de messagerie > Règles et paramètres de domaine distant. Consultez les règles de la boîte de réception séparément. Dans Microsoft Defender, inspectez les stratégies anti-spam sortantes et leurs paramètres de transfert externe.
Accès aux fichiers externes : SharePoint et OneDrive
Centre d'administration SharePoint : Stratégies > Partage pour les paramètres du locataire et Sites actifs > site sélectionné > Paramètres pour le partage de site. Passez en revue les autorisations OneDrive/site individuelles, le partage de liens et d'invités avec le propriétaire responsable.
Ce que CyberProva peut vérifier automatiquement
Les observations en lecture seule dépendent du plan sélectionné, de la licence Microsoft, du consentement et des données disponibles. L’accès manquant est une lacune et non un résultat conforme. Passez en revue le autorisations documentées et limitations de déploiement.
- AMF : Conditional Access ou Security Defaults: Évaluation de base : certaines observations sur les stratégies Conditional Access. Évaluations avancées à partir du plan Business : observations prises en charge sur l’inscription MFA, la couverture des stratégies et Security Defaults. Elles ne prouvent pas que chaque connexion est protégée.
- Accès administrateur : rôles Entra et PIM: Évaluation de base : attributions actuelles des rôles d’annuaire et comptes ou entités ayant le rôle Administrateur général. Évaluation avancée : observations prises en charge sur les accès permanents lorsque les sources nécessaires sont disponibles. Les décomptes de base ne déterminent ni les appartenances aux groupes ni tous les accès PIM éligibles.
- Transfert d'e-mails externes : Exchange Online: La connexion Graph de base de CyberProva n’énumère pas les règles de boîte de réception Exchange, les paramètres de transfert des boîtes aux lettres ou les règles de transport. Ces contrôles nécessitent des justificatifs ; ils ne constituent pas des vérifications automatiques du contenu des boîtes aux lettres.
- Accès aux fichiers externes : SharePoint et OneDrive: Les évaluations avancées à partir du plan Business peuvent lire certains paramètres de partage et de liens à l’échelle de l’environnement Microsoft 365, sous réserve d’autorisation. Elles ne réalisent pas un audit des accès fichier par fichier ou dossier juridique par dossier juridique.
Ce que vous devez demander à votre fournisseur informatique
Conservez la source, la date, la portée, les exceptions et le réviseur avec chaque enregistrement. La soumission et l'acceptation sont distinctes ; votre organisation décide si les preuves étayent la réclamation.
- AMF : Conditional Access ou Security Defaults: État de la politique daté, utilisateurs/applications ciblés, exclusions, niveaux d'authentification et enregistrements d'enregistrement ; preuve de connexion représentative examinée par un administrateur. Les politiques basées uniquement sur les rapports et l'enregistrement ne suffisent pas à établir l'application.
- Accès administrateur : rôles Entra et PIM: Attributions de rôles, enregistrements de comptes d'administrateur séparés, exigences d'activation et d'approbation du PIM le cas échéant, et examen des enregistrements de garde, de surveillance et de test d'accès d'urgence. Un rôle nommé n’établit pas de besoin métier.
- Transfert d'e-mails externes : Exchange Online: Un inventaire daté des règles de transfert/de transfert avec les destinations et les exceptions, les politiques applicables en matière de spam sortant et de flux de courrier, ainsi qu'un examen par un administrateur des modifications suspectes ou inattendues.
- Accès aux fichiers externes : SharePoint et OneDrive: Paramètres de partage du locataire et du site pertinent, exceptions d'invité/lien approuvées et exemples de résultats d'examen d'accès. Enregistrez qui a approuvé l’accès externe et ce qui a été supprimé après l’examen.
Rendre la réponse prouvable
Pack de preuves pour ce guide
- Une carte des informations sur le sujet et des enregistrements d'examen des accès datés pour les services concernés.
- Politique Microsoft 365 MFA, accès privilégié et partage ou transfert de preuves fournis par le fournisseur.
- Un enregistrement de vérification des instructions de paiement expurgé et une procédure de remontée des informations.
- Résultats des tests de récupération, conclusions non résolues et décisions demandées aux partenaires.
Comment CyberProva aide
CyberProva aide votre entreprise à examiner certaines observations Microsoft 365 et à demander des documents justificatifs à son fournisseur informatique. Le cabinet accepte ou rejette les preuves soumises ; CyberProva ne vérifie pas de manière indépendante tous les faits sous-jacents. Gratuit comprend 3 évaluations de base à vie et un résumé à l’écran. Business et versions ultérieures ajoutent des exportations de rapports de tableau et une gestion des mesures correctives, qui peuvent prendre en charge une révision par un partenaire. Le cabinet fournit le contexte professionnel et valide les éventuelles conclusions.
Découvrez ce que devrait couvrir une évaluation de sécurité Microsoft 365 →
Voir exactement ce que CyberProva vérifie · Découvrez comment CyberProva évalue la sécurité · Vérifier les autorisations Microsoft
Exemple pratique
Exemple : modification frauduleuse des instructions de paiement du client
Scénario de prévention illustratif, pas un incident client. Un attaquant compromet le compte de messagerie d'un avocat ou usurpe l'identité du cabinet, puis envoie une instruction convaincante demandant au client d'utiliser des coordonnées bancaires différentes. La protection technique des comptes et la vérification financière nécessitent des preuves distinctes.
- Examen par l'administrateur : utilisez des politiques MFA appropriées, y compris une authentification résistante au phishing pour un accès privilégié ou à risque plus élevé, le cas échéant. Vérifiez la portée, l’application et les modalités d’accès d’urgence avec l’équipe autorisée.
- Preuve du fournisseur : examinez les règles de transfert et de boîte de réception Exchange Online suspectes, les alertes pertinentes et le propriétaire de la surveillance/escalade nommé. La connexion de base de CyberProva n'énumère pas ces règles.
- Procédure de l’entreprise : confirmez toute modification des instructions de paiement au moyen d’un numéro de téléphone vérifié indépendamment ou d’un canal de contact établi, plutôt qu’avec les coordonnées fournies dans le message suspect.
- Contrôles financiers : utiliser une autorisation appropriée et une séparation des tâches pour les transactions, le personnel et les clients étant informés des instructions de paiement modifiées.
- Rôle de CyberProva : collecter les observations sur les paramètres pris en charge et aider à enregistrer les preuves examinées des contrôles organisationnels. Il ne peut pas établir de manière indépendante qu'un rappel a eu lieu, qu'un paiement était légitime ou que les obligations liées aux règles comptables ont été respectées.
Ce que cela ne peut pas établir
- CyberProva n'établit pas le respect des règles SRA, du secret professionnel, des contrôles de l'argent des clients ou de toute obligation de confidentialité. Les jugements juridiques et professionnels pertinents appartiennent au cabinet et à ses conseillers.
- Les observations sélectionnées dans Microsoft 365 ne constituent pas un audit du logiciel de gestion des dossiers, ne vérifient pas une instruction bancaire et n’enquêtent pas sur un incident. Faites réaliser un examen complémentaire lorsque la question l’exige.
Questions courantes
Le CyberProva certifie-t-il la conformité SRA ?
Non. Il prend en charge un examen de contrôles et de preuves sélectionnés. Il ne certifie pas la conformité SRA, ne fournit pas d’audit réglementaire et ne remplace pas les conseils sur les obligations applicables à votre entreprise.
La connexion Microsoft 365 lit-elle les e-mails ou les documents de nos clients ?
La connexion utilise les paramètres en lecture seule et les vérifications de répertoire pris en charge ; il ne lit pas le corps des e-mails ni le contenu des fichiers. Les fichiers de preuves que votre équipe ou fournisseur choisit de télécharger sont traités séparément. Vérifiez les autorisations et les pages de cycle de vie des données avant de vous connecter.
Cela validera-t-il la confidentialité au niveau de la matière ou les murs éthiques ?
Non. Une évaluation au niveau des locataires n’établit pas chaque autorisation, restriction de conflit ou mur éthique. Demandez aux administrateurs et conseillers responsables d’examiner ces contrôles dans les systèmes où ils opèrent.
Pouvons-nous consulter un rapport avant d'acheter ?
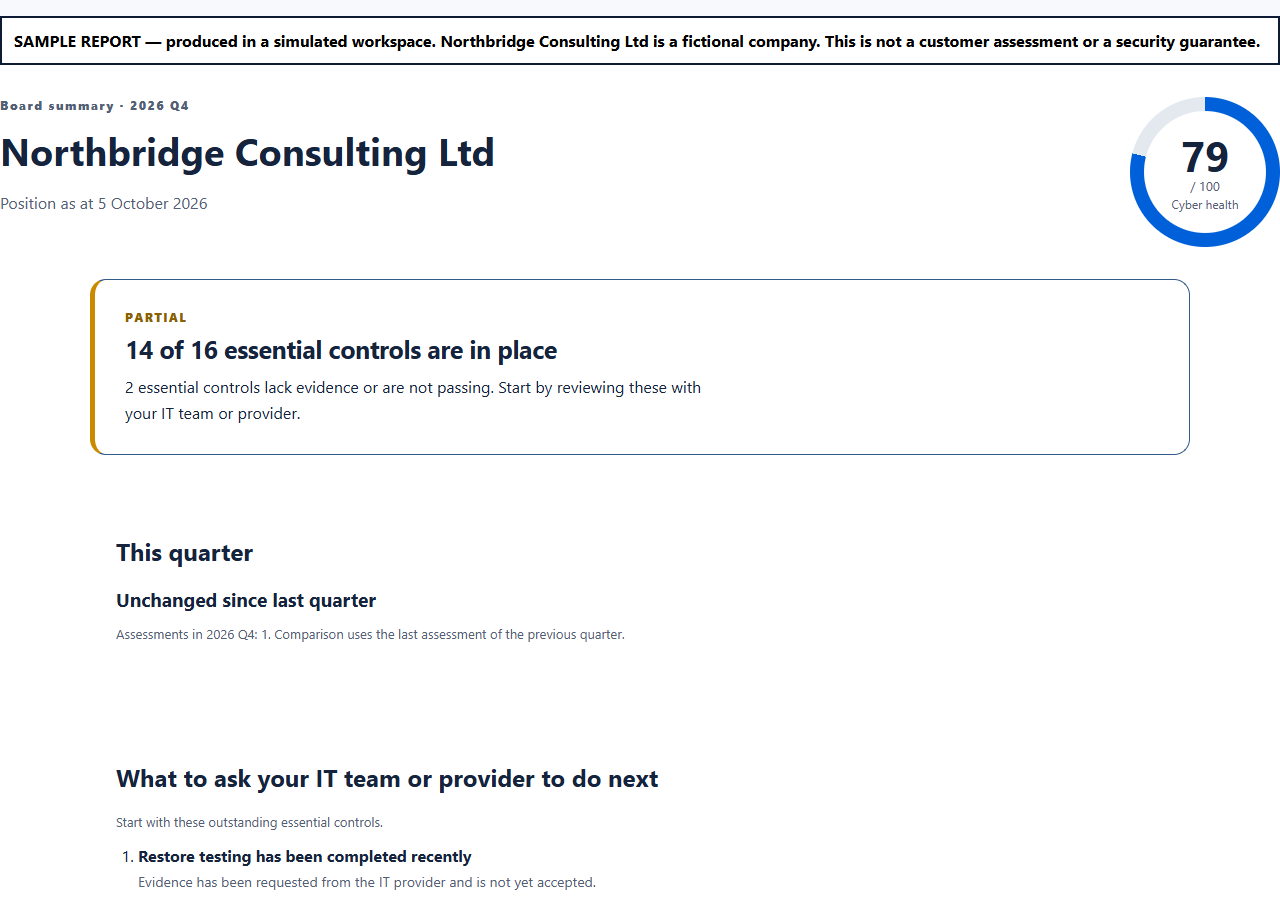
Oui. L'exemple de rapport public du tableau montre le format en utilisant les données d'une entreprise fictive. Vos propres exportations de rapports nécessitent Business ou une version ultérieure. Un rapport est un outil de discussion et non une opinion d’audit.
Directives officielles
Utilisez ces sources avec votre fournisseur informatique lorsque vous examinez les contrôles décrits ci-dessus.
- SRA : confidentialité des informations clients
- SRA : études de cas sur la sécurité de l'information et la cybercriminalité
- The Law Society: conseils en matière de cybersécurité à l'intention des avocats
- The Law Society: Lexcel
- ICO : un guide sur la sécurité des données (en cours de révision)
- SRA : Règles de comptes
Des hypothèses aux preuves
Découvrez ce qui nécessite une attention particulière dans votre organisation
Commencez par une évaluation gratuite CyberProva. Examinez les résultats, identifiez les lacunes en matière de preuves et convenez des priorités avec votre équipe informatique.
Gratuit comprend 3 évaluations de base à vie. Les exportations de rapports et les fonctionnalités avancées nécessitent un forfait payant.