Guida alla sicurezza di Microsoft 365
Prove di sicurezza di Microsoft 365 per gli studi legali
Un socio dirigente ha bisogno di qualcosa di più della semplice garanzia che l'IT dell'azienda sia sicuro. Stabilire chi può accedere alla corrispondenza e ai documenti, come vengono controllate le istruzioni di pagamento e quali prove supportano la posizione dell'azienda. CyberProva può aiutare a organizzare i risultati selezionati di Microsoft 365 all'interno di una revisione più ampia.
Pubblicato · Ultima revisione · Di CyberProva
Esegui la tua valutazione gratuita della sicurezza di Microsoft 365Nessuna scheda richiesta · Connessione Microsoft 365 di sola lettura opzionale
Controlla chi può raggiungere le informazioni sull'argomento
I documenti sull'argomento possono spostarsi tra un sistema di gestione dei casi, posta elettronica e posizioni condivise di Microsoft 365. Un'impostazione a livello di inquilino non stabilisce chi può accedere a ogni questione o se viene applicata una restrizione etica.
- Identificare dove sono archiviati la corrispondenza e i documenti e chi amministra ciascun servizio.
- Richiedi una revisione dell'accesso datata che copra il personale di supporto, i locum, i consulenti, gli ospiti esterni e gli account dei fornitori, ove pertinente.
- Chiedere al team responsabile di esaminare i collegamenti di condivisione e l'accesso a un campione adeguato di posizioni di argomenti soggetti a restrizioni.
- Registra le azioni di rimozione degli accessi alle partenze del personale o alla consegna degli argomenti senza raccogliere documenti cliente non necessari.
Tratta le istruzioni di pagamento come un controllo separato
Le risorse sulla criminalità informatica della SRA descrivono frodi che coinvolgono istruzioni di pagamento alterate. Esaminare la protezione dell'account è utile, ma la tua azienda deve anche stabilire in che modo il personale verifica le istruzioni e segnala le discrepanze.
- Richiedi l'applicazione dell'AMF e la prova dell'accesso da parte dell'amministratore per gli account utilizzati nelle comunicazioni finanziarie e con i clienti.
- Richiedere la revisione da parte del fornitore IT delle regole di inoltro pertinenti e dei problemi di accesso insoliti.
- Rivedi la procedura per confermare le coordinate bancarie modificate utilizzando informazioni di contatto stabilite e verificate in modo indipendente.
- Discutere un esempio di processo redatto con il responsabile finanziario o della conformità; non utilizzare un punteggio di impostazione per approvare un trasferimento.
Fornire ai partner una discussione chiara sulle prove
Separare le osservazioni sui contesti confermati, le prove accettate dall'azienda e le domande che rimangono aperte. Spiegare quali servizi clienti potrebbero essere interessati e quale decisione i partner devono prendere.
- Mantieni visibili l'ambito della valutazione e le esclusioni insieme al rapporto.
- Identificare eventuali prove di recupero necessarie per e-mail, archiviazione di documenti e servizio di gestione dei casi separato.
- Concordare chi otterrà i record mancanti o implementerà le modifiche e quando i risultati verranno esaminati.
- Utilizzare le risorse della SRA e della Law Society con i consulenti responsabili dello studio quando si considerano obblighi professionali più ampi.
Come Lexcel si adatta alla gestione dei rischi e delle informazioni
Lexcel è il marchio di qualità per la gestione delle pratiche della Law Society, che copre aree quali la gestione del rischio e delle informazioni. Un'azienda che richiede o mantiene l'accreditamento può utilizzare registrazioni di controllo datate nel suo più ampio riesame della direzione; una valutazione CyberProva non è un accreditamento Lexcel o una certificazione informatica globale.
- Chiedere alla persona responsabile di Lexcel di associare le prove rilevanti allo standard attuale e alle politiche dell'azienda.
- Conservare i registri di formazione, gestione delle informazioni, fornitori e processi di incidente insieme alle osservazioni tecniche.
- Utilizzare il processo di accreditamento e consulenti appropriati per stabilire ciò che l'azienda deve dimostrare.
Sicurezza GDPR nel Regno Unito: misure tecniche e organizzative
Le linee guida sulla sicurezza dell'ICO collegano misure tecniche e organizzative adeguate con rischio, riservatezza, integrità, disponibilità, ripristino e test. Per un'azienda che tratta informazioni personali, le prove delle impostazioni costituiscono un input per tale revisione. L’ICO attualmente contrassegna questa guida come in corso di revisione; verificare la sua ultima pubblicazione al momento dell'applicazione.
- Esaminare i rischi nell'effettivo trattamento e nei flussi di informazioni dell'azienda con il responsabile della protezione dei dati.
- Conservare prove delle revisioni degli accessi, delle procedure del personale, dei test di ripristino e dei miglioramenti successivi.
- Non considerare il punteggio dell'inquilino come prova della conformità al GDPR del Regno Unito o del privilegio professionale legale.
Il denaro dei clienti e le norme sui conti SRA
Per le aziende che rientrano nel loro ambito, le norme sui conti SRA riguardano la gestione del denaro dei clienti e i prelievi adeguatamente autorizzati e supervisionati. Le impostazioni di Entra o Exchange da sole non possono garantire la conformità a tali requisiti.
- Chiedere ai responsabili finanziari e di conformità di rivedere i controlli appropriati per le transazioni dell'azienda.
- Conservare registrazioni proporzionate e redatte delle autorizzazioni di pagamento, della verifica e della supervisione indipendenti.
- Separare un'osservazione tecnica sulla protezione del conto da una conclusione su un particolare ritiro o sulla conformità alle norme contabili dell'azienda.
Dove verificarlo in Microsoft 365
Chiedi al tuo amministratore autorizzato di ispezionare queste aree per gli account, i servizi e i dispositivi interessati. Queste sono posizioni di revisione, non istruzioni per modificare le impostazioni senza un piano.
AMF: Conditional Access o Security Defaults
Centro di amministrazione di Microsoft Entra: ID Entra > Conditional Access > Criteri; ID Entra > Panoramica > Proprietà > Impostazioni di sicurezza; Metodi di autenticazione > Attività per i report di registrazione.
Conditional Access necessita dell'ID Entra P1 o P2; Business Premium include P1. Security Defaults è disponibile con Entra Free ed è una linea di base alternativa, non un livello aggiuntivo da abilitare insieme a Conditional Access.
Accesso amministratore: ruoli Entra e PIM
Centro di amministrazione di Microsoft Entra: ID Entra > Ruoli e amministratori per gli incarichi attuali; Governance degli ID > Gestione delle identità privilegiate per l'accesso idoneo e le impostazioni di attivazione, ove concesso in licenza.
PIM necessita di Entra ID P2 o Entra ID Governance per gli utenti interessati. Non è incluso semplicemente perché un inquilino ha Business Premium/P1. La disponibilità all’accesso di emergenza necessita di una revisione umana.
Inoltro di posta elettronica esterno: Exchange Online
Centro di amministrazione di Exchange: Destinatari > Cassette postali > Inoltro delle cassette postali, oltre a Flusso di posta > Regole e impostazioni del dominio remoto. Esamina le regole della posta in arrivo separatamente. In Microsoft Defender controllare i criteri di protezione da posta indesiderata in uscita e le relative impostazioni di inoltro esterno.
Accesso a file esterni: SharePoint e OneDrive
Interfaccia di amministrazione di SharePoint: criteri > condivisione per le impostazioni del tenant e siti attivi > sito selezionato > impostazioni per la condivisione del sito. Esamina le autorizzazioni individuali di OneDrive/sito, i collegamenti di condivisione e gli ospiti con il proprietario responsabile.
Cosa può controllare automaticamente CyberProva
Le osservazioni di sola lettura dipendono dal piano selezionato, dalla licenza Microsoft, dal consenso e dai dati disponibili. Il mancato accesso è una lacuna, non un risultato conforme. Rivedi il autorizzazioni documentate e limitazioni di distribuzione.
- AMF: Conditional Access o Security Defaults: Valutazione di base: alcune osservazioni sui criteri di Conditional Access. Valutazioni avanzate a partire dal piano Business: osservazioni supportate sulla registrazione MFA, sulla copertura dei criteri e su Security Defaults. Non dimostrano che ogni accesso sia protetto.
- Accesso amministratore: ruoli Entra e PIM: Valutazione di base: assegnazioni attuali dei ruoli di directory e account o entità con il ruolo Amministratore globale. Valutazione avanzata: osservazioni supportate sugli accessi permanenti quando sono disponibili le fonti necessarie. I conteggi di base non determinano l’appartenenza ai gruppi né tutti gli accessi PIM idonei all’attivazione.
- Inoltro di posta elettronica esterno: Exchange Online: La connessione Graph di base di CyberProva non elenca le regole della posta in arrivo di Exchange, l’inoltro delle cassette postali o le regole di trasporto. Questi controlli richiedono documentazione di supporto; non sono verifiche automatiche del contenuto delle cassette postali.
- Accesso a file esterni: SharePoint e OneDrive: Le valutazioni avanzate a partire dal piano Business possono leggere alcune impostazioni di condivisione e dei collegamenti a livello di ambiente Microsoft 365, previa autorizzazione. Non eseguono un audit degli accessi file per file o fascicolo legale per fascicolo legale.
Cosa dovresti richiedere al tuo fornitore IT
Conserva la fonte, la data, l'ambito, le eccezioni e il revisore per ciascun record. La presentazione e l'accettazione sono separate; la tua organizzazione decide se le prove supportano l'affermazione.
- AMF: Conditional Access o Security Defaults: Stato della politica datato, utenti/app target, esclusioni, forza di autenticazione e record di registrazione; prova di accesso rappresentativa esaminata da un amministratore. Le politiche di sola segnalazione e la registrazione da sole non stabiliscono l'applicazione.
- Accesso amministratore: ruoli Entra e PIM: Assegnazioni di ruoli, record separati di account amministratore, requisiti di attivazione e approvazione del PIM laddove utilizzati e record di custodia, monitoraggio e test esaminati per l'accesso di emergenza. Un ruolo denominato non stabilisce un'esigenza aziendale.
- Inoltro di posta elettronica esterno: Exchange Online: Un inventario datato di regole/inoltri con destinazioni ed eccezioni, criteri di spam in uscita e flusso di posta applicabili e una revisione da parte dell'amministratore di modifiche sospette o impreviste.
- Accesso a file esterni: SharePoint e OneDrive: Impostazioni di condivisione del tenant e del sito pertinente, eccezioni ospite/collegamento approvate ed esempi di risultati della revisione dell'accesso. Registra chi ha approvato l'accesso esterno e cosa è stato rimosso dopo la revisione.
Rendi la risposta dimostrabile
Pacchetto di prove per questa guida
- Una mappa delle informazioni sulla questione e record di revisione degli accessi datati per i servizi interessati.
- Criteri MFA di Microsoft 365, accesso privilegiato e condivisione o inoltro di prove forniti dal provider.
- Un record redatto di verifica delle istruzioni di pagamento e una procedura di escalation.
- Risultati dei test di recupero, risultati irrisolti e decisioni richieste ai partner.
Come aiuta CyberProva
CyberProva aiuta la tua azienda a rivedere le osservazioni selezionate di Microsoft 365 e a richiedere record di supporto al proprio fornitore IT. L'impresa accetta o rifiuta le prove presentate; CyberProva non verifica in modo indipendente ogni fatto sottostante. La tariffa gratuita include 3 valutazioni fondamentali a vita e un riepilogo sullo schermo. Business e versioni successive aggiungono esportazioni di report del consiglio di amministrazione e gestione delle correzioni, che possono supportare una revisione da parte del partner. Lo studio fornisce il contesto professionale e approva le eventuali conclusioni.
Scopri cosa dovrebbe coprire una valutazione della sicurezza di Microsoft 365 →
Scopri esattamente cosa controlla CyberProva · Scopri come CyberProva valuta la sicurezza · Controlla le autorizzazioni Microsoft
Esempio pratico
Esempio: modifica fraudolenta delle istruzioni di pagamento del cliente
Scenario di prevenzione illustrativo, non un incidente del cliente. Un utente malintenzionato compromette l'account di posta elettronica di un avvocato o si spaccia per l'azienda, quindi invia istruzioni convincenti chiedendo al cliente di utilizzare coordinate bancarie diverse. La protezione tecnica dell'account e la verifica finanziaria necessitano di prove separate.
- Revisione dell'amministratore: utilizzare policy MFA appropriate, inclusa l'autenticazione resistente al phishing per accessi privilegiati o a rischio più elevato, ove opportuno. Verificare l'ambito, l'applicazione e le modalità di accesso di emergenza con la squadra autorizzata.
- Prova del provider: esamina le regole sospette di inoltro e posta in arrivo di Exchange Online, gli avvisi pertinenti e il proprietario nominato del monitoraggio/escalation. La connessione di base di CyberProva non enumera tali regole.
- Procedura aziendale: confermare le modifiche alle istruzioni di pagamento tramite un numero di telefono verificato in modo indipendente o un canale di contatto già stabilito, anziché utilizzare i recapiti forniti nel messaggio sospetto.
- Controlli finanziari: utilizzare un'adeguata autorizzazione e separazione dei compiti per le transazioni, con il personale e il cliente consapevoli delle istruzioni di pagamento alterate.
- Ruolo di CyberProva: raccogliere osservazioni sulle impostazioni supportate e contribuire a registrare le prove esaminate dei controlli organizzativi. Non può stabilire in modo indipendente che sia avvenuta una richiamata, che un pagamento fosse legittimo o che gli obblighi delle Regole sui conti siano stati rispettati.
Cosa questo non può stabilire
- CyberProva non stabilisce il rispetto delle norme SRA, del segreto professionale legale, dei controlli sul denaro dei clienti o di ogni obbligo di riservatezza. I giudizi legali e professionali rilevanti restano di competenza dello studio e dei suoi consulenti.
- Le osservazioni selezionate di Microsoft 365 non costituiscono un audit del sistema di gestione dei fascicoli, non verificano le istruzioni bancarie e non indagano sugli incidenti. Richieda una revisione aggiuntiva quando la questione lo richiede.
Domande comuni
CyberProva certifica la conformità SRA?
No. Supporta una revisione di controlli ed evidenze selezionati. Non certifica la conformità alla SRA, non fornisce un audit normativo né sostituisce la consulenza sugli obblighi applicabili alla tua azienda.
La connessione Microsoft 365 legge le e-mail dei nostri clienti o i documenti importanti?
La connessione utilizza le impostazioni di sola lettura e i controlli delle directory supportati; non legge il corpo delle email o il contenuto dei file. I file di prova che il tuo team o fornitore sceglie di caricare vengono gestiti separatamente. Esamina le autorizzazioni e le pagine del ciclo di vita dei dati prima di connetterti.
Convaliderà la riservatezza a livello di materia o i muri etici?
No. Una valutazione a livello di inquilino non stabilisce ogni questione: autorizzazione, restrizione di conflitto o muro etico. Chiedere agli amministratori e ai consulenti responsabili di rivedere tali controlli nei sistemi in cui operano.
Possiamo visualizzare un report prima dell'acquisto?
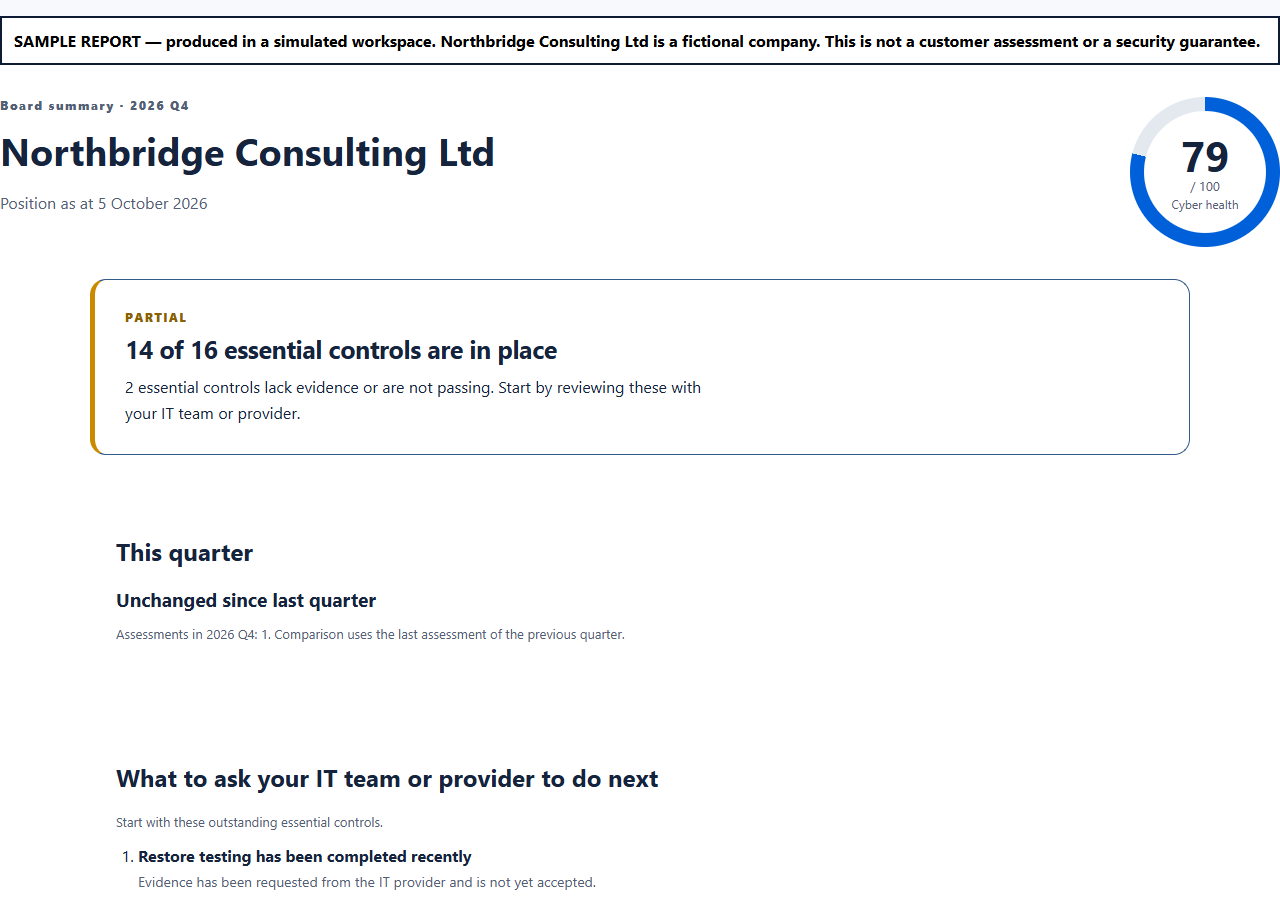
Sì. Il rapporto del comitato di campionamento pubblico mostra il formato utilizzando i dati di un'azienda fittizia. Le esportazioni dei tuoi report richiedono Business o versione successiva. Una relazione è uno strumento di discussione, non un parere di audit.
Guida ufficiale
Utilizza queste fonti con il tuo fornitore IT quando esamini i controlli descritti sopra.
Dalle ipotesi alle prove
Scopri cosa richiede attenzione nella tua organizzazione
Inizia con una valutazione gratuita CyberProva. Esamina i risultati, identifica le lacune nelle prove e concorda le priorità con il tuo team IT.
La tariffa gratuita include 3 valutazioni fondamentali a vita. Le esportazioni di report e le funzionalità avanzate richiedono un piano a pagamento.