Guía de seguridad de Microsoft 365
Pruebas de seguridad de Microsoft 365 para bufetes de abogados
Un socio gerente necesita más que la seguridad de que la TI de la empresa está segura. Establecer quién puede acceder a la correspondencia y los documentos, cómo se verifican las instrucciones de pago y qué evidencia respalda la posición de la empresa. CyberProva puede ayudar a organizar los hallazgos seleccionados de Microsoft 365 dentro de esa revisión más amplia.
Publicado · Última revisión · Por CyberProva
Ejecute su evaluación de seguridad gratuita de Microsoft 365No se requiere tarjeta · Conexión opcional de Microsoft 365 de solo lectura
Revisar quién puede acceder a la información del asunto.
Los documentos del asunto pueden moverse entre un sistema de administración de casos, correo electrónico y ubicaciones compartidas de Microsoft 365. Una configuración a nivel de inquilino no establece quién puede acceder a cada asunto o si se está aplicando una restricción ética.
- Identificar dónde se almacena la correspondencia y los documentos y quién administra cada servicio.
- Solicite una revisión de acceso fechada que cubra al personal de soporte, sustitutos, consultores, invitados externos y cuentas de proveedores, cuando corresponda.
- Haga que el equipo responsable revise los enlaces para compartir y acceda a una muestra adecuada de ubicaciones de materia restringida.
- Registre las acciones de eliminación de acceso en las salidas del personal o en los traspasos de asuntos sin recopilar documentos innecesarios del cliente.
Trate las instrucciones de pago como un control separado
Los recursos contra delitos cibernéticos de la SRA describen fraudes que involucran instrucciones de pago alteradas. Revisar la protección de la cuenta es útil, pero su empresa también necesita establecer cómo el personal verifica las instrucciones y escala las discrepancias.
- Solicite pruebas de cumplimiento de MFA y acceso de administrador para las cuentas utilizadas en las comunicaciones financieras y con clientes.
- Solicite la revisión del proveedor de TI de las reglas de reenvío relevantes y problemas de acceso inusuales.
- Revise el procedimiento para confirmar los datos bancarios modificados utilizando información de contacto establecida y verificada de forma independiente.
- Discuta un ejemplo de proceso redactado con el líder de finanzas o cumplimiento; No utilice una puntuación de configuración para aprobar una transferencia.
Brinde a los socios una discusión clara sobre evidencia
Separe las observaciones de entornos confirmados, la evidencia aceptada por la firma y las preguntas que permanecen abiertas. Explique qué servicios al cliente podrían verse afectados y qué decisión deben tomar los socios.
- Mantenga el alcance de la evaluación y las exclusiones visibles junto al informe.
- Identifique cualquier evidencia de recuperación necesaria para el correo electrónico, el almacenamiento de documentos y el servicio de administración de casos por separado.
- Acuerde quién obtendrá los registros faltantes o implementará cambios y cuándo se revisarán los hallazgos.
- Utilice los recursos de la SRA y la Law Society con los asesores responsables de la firma al considerar obligaciones profesionales más amplias.
Cómo encaja Lexcel en la gestión de riesgos e información
Lexcel es la marca de calidad de gestión de prácticas de la Law Society y cubre áreas que incluyen gestión de riesgos e información. Una empresa que busca o mantiene una acreditación puede utilizar registros de control fechados en su revisión de gestión más amplia; una evaluación CyberProva no es una acreditación de Lexcel ni una certificación cibernética general.
- Pídale a la persona responsable de Lexcel que relacione la evidencia relevante con el estándar actual y las políticas de la empresa.
- Mantenga registros de capacitación, manejo de información, proveedores y procesos de incidentes junto con observaciones técnicas.
- Utilice el proceso de acreditación y los asesores adecuados para establecer lo que la empresa necesita demostrar.
Seguridad del RGPD del Reino Unido: medidas técnicas y organizativas
La guía de seguridad de la ICO vincula las medidas técnicas y organizativas apropiadas con el riesgo, la confidencialidad, la integridad, la disponibilidad, la recuperación y las pruebas. Para una empresa que maneja información personal, la evidencia de la configuración es un aporte para esa revisión. Actualmente, la OIC marca esta orientación como bajo revisión; consultar su última publicación al momento de aplicarlo.
- Revisar los riesgos en el procesamiento real y los flujos de información de la empresa con el responsable de protección de datos.
- Mantenga evidencia de revisiones de acceso, procedimientos del personal, pruebas de recuperación y mejoras de seguimiento.
- No trate la puntuación de un inquilino como prueba de cumplimiento del RGPD del Reino Unido o de privilegio profesional legal.
Dinero del cliente y las reglas de cuentas SRA
Para las empresas dentro de su alcance, las Reglas de Cuentas de la SRA abordan el manejo del dinero de los clientes y los retiros debidamente autorizados y supervisados. La configuración de Entra o Exchange por sí sola no puede establecer el cumplimiento de esos requisitos.
- Haga que los líderes de finanzas y cumplimiento revisen los controles apropiados para las transacciones de la empresa.
- Conservar registros proporcionados y redactados de autorización de pago, verificación y supervisión independientes.
- Separe una observación técnica de protección de cuenta de una conclusión sobre un retiro en particular o el cumplimiento de las Reglas de Cuentas de la empresa.
Dónde comprobar esto en Microsoft 365
Pídale a su administrador autorizado que inspeccione estas áreas en busca de cuentas, servicios y dispositivos dentro del alcance. Estas son ubicaciones de revisión, no instrucciones para cambiar la configuración sin un plan.
MFA: Conditional Access o Security Defaults
Centro de administración de Microsoft Entra: ID de Entra > Conditional Access > Políticas; Ingrese ID > Descripción general > Propiedades > Valores predeterminados de seguridad; Métodos de autenticación > Actividad para informes de registro.
Conditional Access necesita Entra ID P1 o P2; Business Premium incluye P1. Security Defaults está disponible con Entra Free y es una línea base alternativa, no una capa adicional para habilitar junto con Conditional Access.
Acceso de administrador: Entra roles y PIM
Centro de administración de Microsoft Entra: ID de Entra > Roles y administradores para las asignaciones actuales; Gobernanza de ID > Gestión de identidad privilegiada para acceso elegible y configuraciones de activación donde se tenga licencia.
PIM necesita Entra ID P2 o Entra ID Governance para usuarios relevantes. No se incluye simplemente porque un inquilino tiene Business Premium/P1. La preparación para el acceso de emergencia necesita revisión humana.
Reenvío de correo electrónico externo: Exchange Online
Centro de administración de Exchange: Destinatarios > Buzones > reenvío de buzones, además de Flujo de correo > Reglas y configuración de dominio remoto. Revise las reglas de la bandeja de entrada por separado. En Microsoft Defender, inspeccione las políticas antispam salientes y su configuración de reenvío externo.
Acceso a archivos externos: SharePoint y OneDrive
Centro de administración de SharePoint: Políticas > Compartir para la configuración de inquilinos y Sitios activos > sitio seleccionado > Configuración para compartir sitios. Revise los permisos individuales de OneDrive/sitio y comparta enlaces e invitados con el propietario responsable.
Qué puede comprobar CyberProva automáticamente
Las observaciones de solo lectura dependen del plan seleccionado, la licencia de Microsoft, el consentimiento y los datos disponibles. La falta de acceso es una brecha, no un resultado conforme. Revisa el permisos documentados y limitaciones de implementación.
- MFA: Conditional Access o Security Defaults: Evaluación básica: determinadas observaciones sobre las directivas de Conditional Access. Evaluaciones avanzadas a partir del plan Business: observaciones admitidas sobre el registro de MFA, la cobertura de las directivas y Security Defaults. No demuestran que todos los inicios de sesión estén protegidos.
- Acceso de administrador: Entra roles y PIM: Evaluación básica: asignaciones actuales de roles de directorio y cuentas o entidades con el rol Administrador global. Evaluación avanzada: observaciones admitidas sobre acceso permanente cuando las fuentes necesarias están disponibles. Los recuentos básicos no resuelven la pertenencia a grupos ni todos los accesos elegibles de PIM.
- Reenvío de correo electrónico externo: Exchange Online: La conexión básica de Graph de CyberProva no enumera las reglas de bandeja de entrada de Exchange, el reenvío de buzones ni las reglas de transporte. Estos controles requieren documentación justificativa; no son comprobaciones automáticas del contenido de los buzones.
- Acceso a archivos externos: SharePoint y OneDrive: Las evaluaciones avanzadas a partir del plan Business pueden leer determinados ajustes de uso compartido y vínculos del entorno Microsoft 365, cuando existe autorización. No realizan una auditoría del acceso archivo por archivo ni expediente jurídico por expediente jurídico.
Qué debes solicitar a tu proveedor de TI
Mantenga la fuente, fecha, alcance, excepciones y revisor con cada registro. La presentación y la aceptación son independientes; su organización decide si la evidencia respalda el reclamo.
- MFA: Conditional Access o Security Defaults: Estado de política fechado, usuarios/aplicaciones objetivo, exclusiones, niveles de autenticación y registros de registro; evidencia de inicio de sesión representativa revisada por un administrador. Las políticas de solo informes y el registro por sí solos no establecen el cumplimiento.
- Acceso de administrador: Entra roles y PIM: Asignaciones de funciones, registros separados de cuentas de administrador, requisitos de activación y aprobación de PIM cuando se utilicen, y registros de prueba, monitoreo y custodia de acceso de emergencia revisados. Un rol designado no establece una necesidad comercial.
- Reenvío de correo electrónico externo: Exchange Online: Un inventario de reglas/reenvío fechado con destinos y excepciones, políticas de flujo de correo y spam saliente aplicables, y una revisión por parte de un administrador de cambios sospechosos o inesperados.
- Acceso a archivos externos: SharePoint y OneDrive: Configuración de uso compartido de sitios relevantes y de inquilinos, excepciones de enlaces/invitados aprobados y resultados de revisión de acceso de muestra. Registre quién aprobó el acceso externo y qué se eliminó después de la revisión.
Haz que la respuesta sea demostrable
Paquete de evidencia para esta guía
- Un mapa de información del asunto y registros de revisión de acceso fechados para los servicios dentro del alcance.
- Política de MFA de Microsoft 365, acceso privilegiado y evidencia de envío o uso compartido proporcionada por el proveedor.
- Un registro de verificación de instrucciones de pago redactado y un procedimiento de escalamiento.
- Resultados de las pruebas de recuperación, hallazgos no resueltos y decisiones solicitadas a los socios.
Cómo ayuda CyberProva
CyberProva ayuda a su empresa a revisar observaciones seleccionadas de Microsoft 365 y solicitar registros de respaldo a su proveedor de TI. La firma acepta o rechaza las pruebas presentadas; CyberProva no verifica de forma independiente todos los hechos subyacentes. Gratis incluye 3 evaluaciones básicas de por vida y un resumen en pantalla. Business y superiores agregan exportaciones de informes de la junta y gestión de remediación, lo que puede respaldar una revisión de un socio. La firma proporciona el contexto profesional y aprueba las conclusiones.
Vea lo que debe cubrir una evaluación de seguridad de Microsoft 365 →
Vea exactamente lo que comprueba CyberProva · Descubra cómo CyberProva evalúa la seguridad · Revisar los permisos de Microsoft
Ejemplo práctico
Ejemplo: cambio fraudulento en las instrucciones de pago del cliente
Escenario ilustrativo de prevención, no de incidencia de cliente. Un atacante compromete la cuenta de correo electrónico de un abogado o se hace pasar por la empresa y luego envía una instrucción convincente pidiendo al cliente que utilice datos bancarios diferentes. La protección técnica de la cuenta y la verificación financiera necesitan pruebas separadas.
- Revisión del administrador: utilice políticas MFA adecuadas, incluida la autenticación resistente al phishing para acceso privilegiado o de mayor riesgo cuando corresponda. Verifique el alcance, el cumplimiento y los arreglos de acceso de emergencia con el equipo autorizado.
- Evidencia del proveedor: revise las reglas sospechosas de reenvío y bandeja de entrada de Exchange Online, las alertas relevantes y el propietario de monitoreo/escalado designado. La conexión básica de CyberProva no enumera esas reglas.
- Procedimiento de la empresa: confirme los cambios en las instrucciones de pago mediante un número de teléfono verificado de forma independiente o un canal de contacto establecido, en lugar de utilizar los datos facilitados en el mensaje sospechoso.
- Controles financieros: utilizar la autorización adecuada y la separación de funciones para las transacciones, con el personal y el cliente al tanto de las instrucciones de pago alteradas.
- Función de CyberProva: recopilar observaciones de configuraciones admitidas y ayudar a registrar evidencia revisada de los controles organizacionales. No puede establecer de forma independiente que se produjo una devolución de llamada, que un pago fue legítimo o que se cumplieron las obligaciones de las Reglas de Cuentas.
Lo que esto no puede establecer
- CyberProva no establece el cumplimiento de las reglas de la SRA, el privilegio profesional legal, los controles de dinero del cliente ni ninguna obligación de confidencialidad. Los juicios legales y profesionales relevantes permanecen en manos de la firma y sus asesores.
- Las observaciones seleccionadas de Microsoft 365 no auditan el sistema de gestión de expedientes, no verifican instrucciones bancarias ni investigan incidentes. Encargue una revisión adicional cuando la cuestión lo requiera.
Preguntas comunes
¿CyberProva certifica el cumplimiento de SRA?
No. Apoya una revisión de pruebas y controles seleccionados. No certifica el cumplimiento de la SRA, no proporciona una auditoría regulatoria ni reemplaza el asesoramiento sobre las obligaciones que se aplican a su empresa.
¿La conexión de Microsoft 365 lee los correos electrónicos de nuestros clientes o documentos importantes?
La conexión utiliza configuraciones de solo lectura admitidas y comprobaciones de directorio; no lee los cuerpos de los correos electrónicos ni el contenido de los archivos. Los archivos de evidencia que su equipo o proveedor decida cargar se manejan por separado. Revise las páginas de permisos y ciclo de vida de los datos antes de conectarse.
¿Validará la confidencialidad a nivel de asunto o los muros éticos?
No. Una evaluación a nivel de inquilino no establece permisos para todos los asuntos, restricciones de conflictos o muros éticos. Solicitar a los administradores y asesores responsables que revisen esos controles en los sistemas donde operan.
¿Podemos ver un informe antes de comprar?
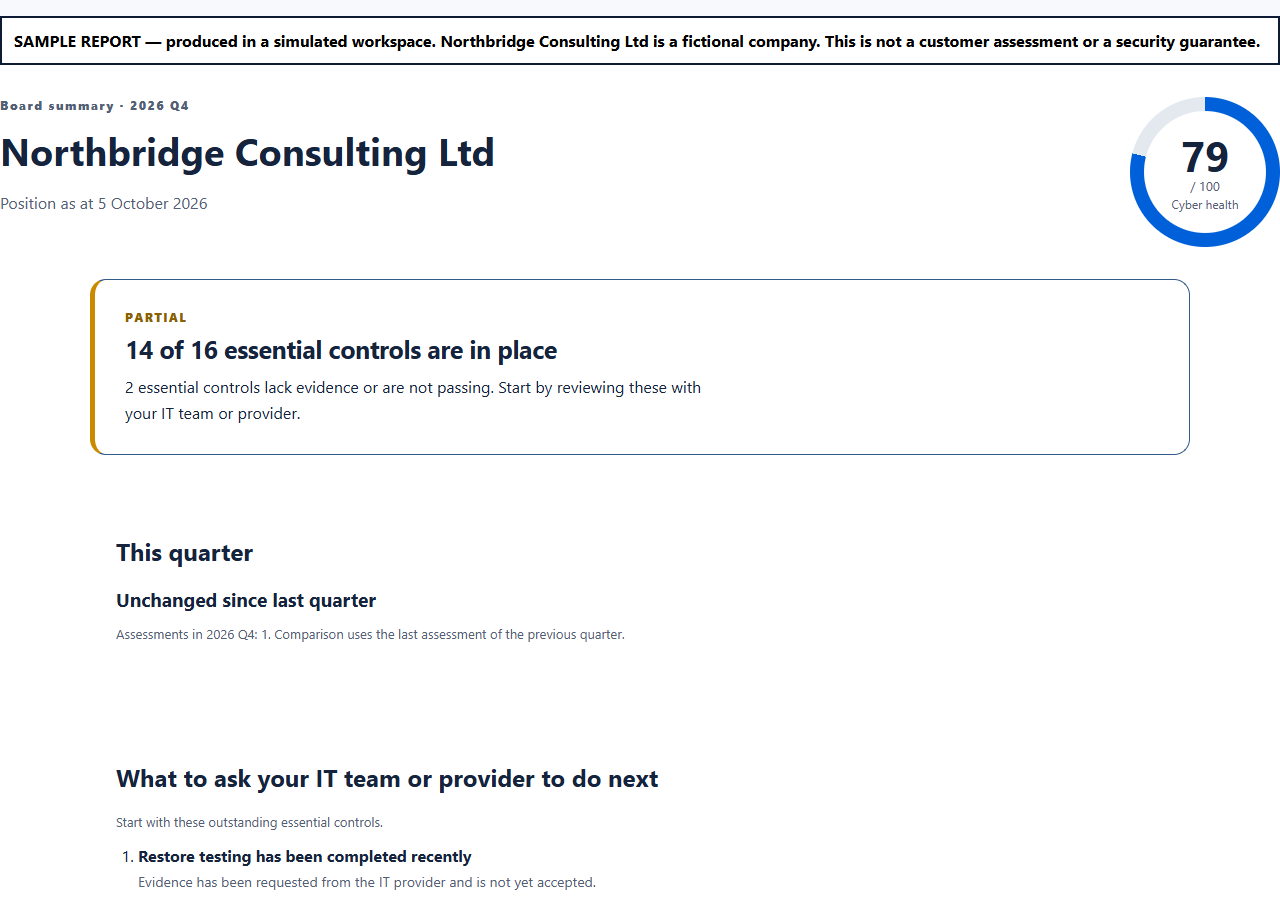
Sí. El informe público del panel de muestra muestra el formato utilizando los datos de una empresa ficticia. Las exportaciones de sus propios informes requieren Business o superior. Un informe es una ayuda para el debate, no una opinión de auditoría.
Orientación oficial
Utilice estas fuentes con su proveedor de TI cuando revise los controles descritos anteriormente.
De las suposiciones a la evidencia
Vea qué necesita atención en su organización
Comience con una evaluación gratuita CyberProva. Revise los hallazgos, identifique lagunas en la evidencia y acuerde prioridades con su equipo de TI.
Gratis incluye 3 evaluaciones básicas de por vida. Las exportaciones de informes y las funciones avanzadas requieren un plan pago.